 Hardware Ready Ready to Bench?
Clickfix si diffonde. Un sito web compromesso, un falso riquadro Cloudflare, una riga da copiare e incollare nel terminale: questa tecnica è diventata lo standard per la distribuzione di malware su Windows e macOS. Netskope ha rilevato 5.400 siti collegati a una singola campagna.
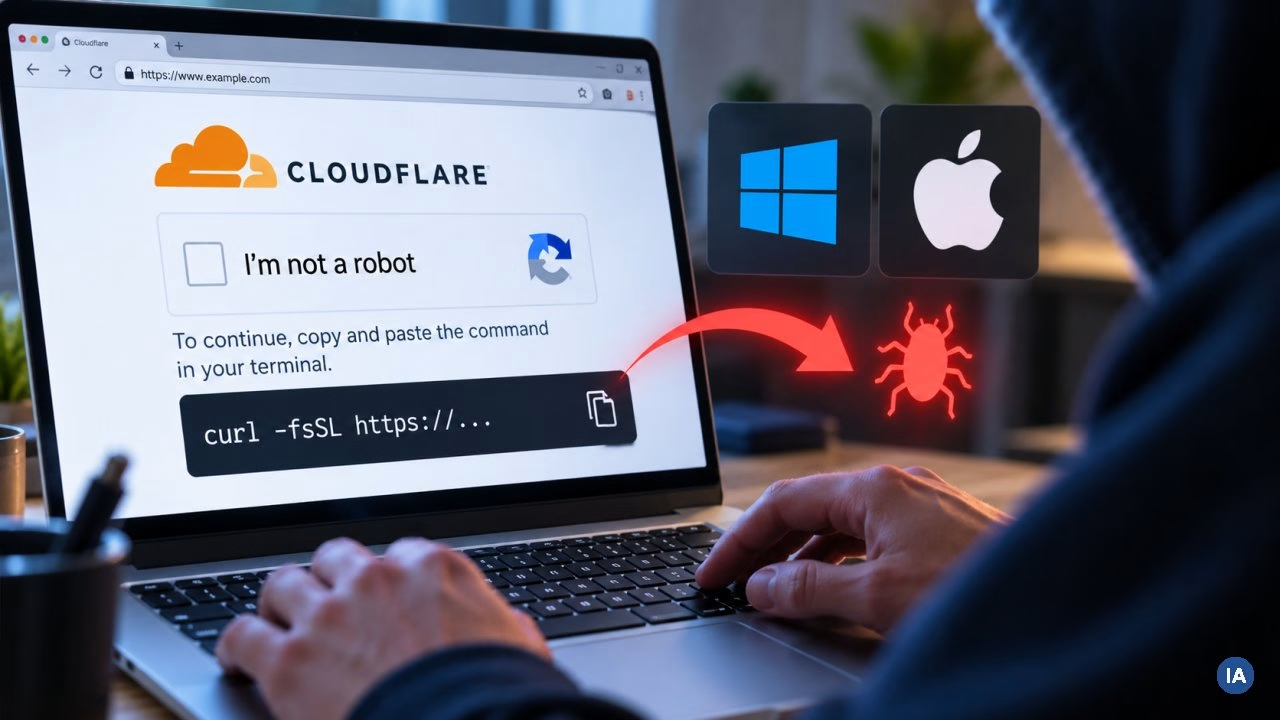
ClickFix è ormai una modalità comune per compromettere i computer. La tecnica richiede tre elementi: un sito web legittimo violato, un falso riquadro CAPTCHA sovrapposto alla pagina e una riga di comando che la vittima copia e incolla nel terminale.
Clickfix si diffonde: perché è importante
Secondo Kevin Beaumont, ricercatore indipendente, “Reddit sta diventando sempre più pieno di segnalazioni di persone che infettano i propri computer tramite ClickFix”. Aggiunge inoltre che “siti web legittimi vengono compromessi ovunque per mostrare questi finti riquadri CAPTCHA”.
Anche i Mac sono coinvolti: Jamf e un ricercatore indipendente hanno documentato varianti di ClickFix per macOS in grado di aggirare Gatekeeper. L’attacco inizia quasi sempre con un’immagine CAPTCHA, spesso mascherata da controllo Cloudflare. Dopo l’interazione con il riquadro, compare una riga di testo, solitamente offuscata per nascondere i comandi malevoli, e viene chiesto all’utente di copiarla e incollarla nella finestra Esegui di Windows, in PowerShell o nel terminale di macOS, quindi premere Invio.
Le istruzioni provengono da siti web che le persone frequentano da anni e non sembrano diversi da quelli a cui il web li ha abituati da un decennio. Chi ha dimestichezza con la tecnologia liquida la questione, incolpando chi ci casca. Ma per l’utente occasionale, navigare è diventato un esercizio di obbedienza: riquadri a tutta pagina senza pulsante per chiuderli, CAPTCHA che richiedono l’ennesima griglia di semafori, interfacce che cambiano ogni sei mesi nascondendo le funzioni precedenti. Anni trascorsi ad eseguire istruzioni percepite come assurde per ottenere risultati banali insegnano che è normale.
ClickFix sfrutta proprio questo condizionamento. BlueVoyant ha ricostruito il risparmio su una campagna monitorata nel tempo. Prima di ClickFix, la consegna richiedeva un’infrastruttura pesante: portali di download spinti con manipolazione del posizionamento nei motori di ricerca e pubblicità malevola, certificati di firma riconosciuti come attendibili da Microsoft, domini ruotati continuamente per servire i pacchetti di installazione. Tutto questo apparato era necessario per far sembrare legittimo un file scaricato.
“Il passaggio a ClickFix alla fine di maggio 2026 elimina completamente il requisito della firma del codice e sostituisce la legittimità di un installer validamente firmato con una legittimità di natura diversa: un utente che esegue volontariamente il comando malevolo nel proprio terminale”, scrive l’azienda di sicurezza.
Cosa cambia e quali sono gli effetti
Il secondo vantaggio è l’ampliamento del bacino delle vittime: “il modello ClickFix estende il pubblico dagli utenti che cercano specificamente Microsoft Teams a chiunque stia navigando su un sito web compromesso”. Chi attacca smette di dover intercettare un’intenzione di ricerca e si limita a violare siti web.
Anche l’infrastruttura di controllo si appoggia a servizi pubblici e gratuiti. Cisco Talos ha visto ClickFix utilizzare documenti Google Sheets pubblicati apertamente, mentre altri attaccanti, tra cui il gruppo russo Sandworm sponsorizzato dallo Stato, ospitano i propri sistemi di comando in smart contract su blockchain. Netskope ha recentemente rilevato una campagna che segue lo stesso approccio e ha contato 5.400 siti web che comunicano con essa, indicando l’estensione raggiunta.
Man mano che i produttori di sistemi operativi e gli esperti di sicurezza alzano nuove barriere, gli attaccanti trovano strade già documentate per aggirarle. Esistono plugin, prodotti dedicati e difese integrate nei sistemi contro ClickFix. BlockBlock, il software che sorveglia i Mac per intercettare i processi che cercano di installarsi in modo permanente, blocca l’attacco nel momento in cui l’utente preme i tasti di incolla, e uBlock è stato aggiornato con un controllo analogo.
Poiché ClickFix prende di mira proprio gli utenti meno esperti, colpevolizzare chi cade vittima non risolve il problema. Il suggerimento, per chi ha dimestichezza con PC, Mac e i rischi della sicurezza informatica, è quello di diffondere consapevolezza spiegando a familiari e amici come prevenire questo tipo di attacchi.
Fonte e approfondimento su clickfix si diffonde: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.