 Hardware Ready Ready to Bench?
PEC Phishing Kampagne. Das CERT-AGID hat eine laufende Kampagne abgewehrt, die kompromittierte PEC-Konten (Posta Elettronica Certificata) ausnutzt, um schädliche Nachrichten an andere zertifizierte E-Mail-Adressen zu senden. Die seit dem Abend des 23. September verbreiteten Nachrichten geben sich als falsche Zahlungserinnerungen für unbezahlte Rechnungen aus und zielen darauf ab, die Empfänger dazu zu bewegen, ihre Schuldposition schnell zu regeln.
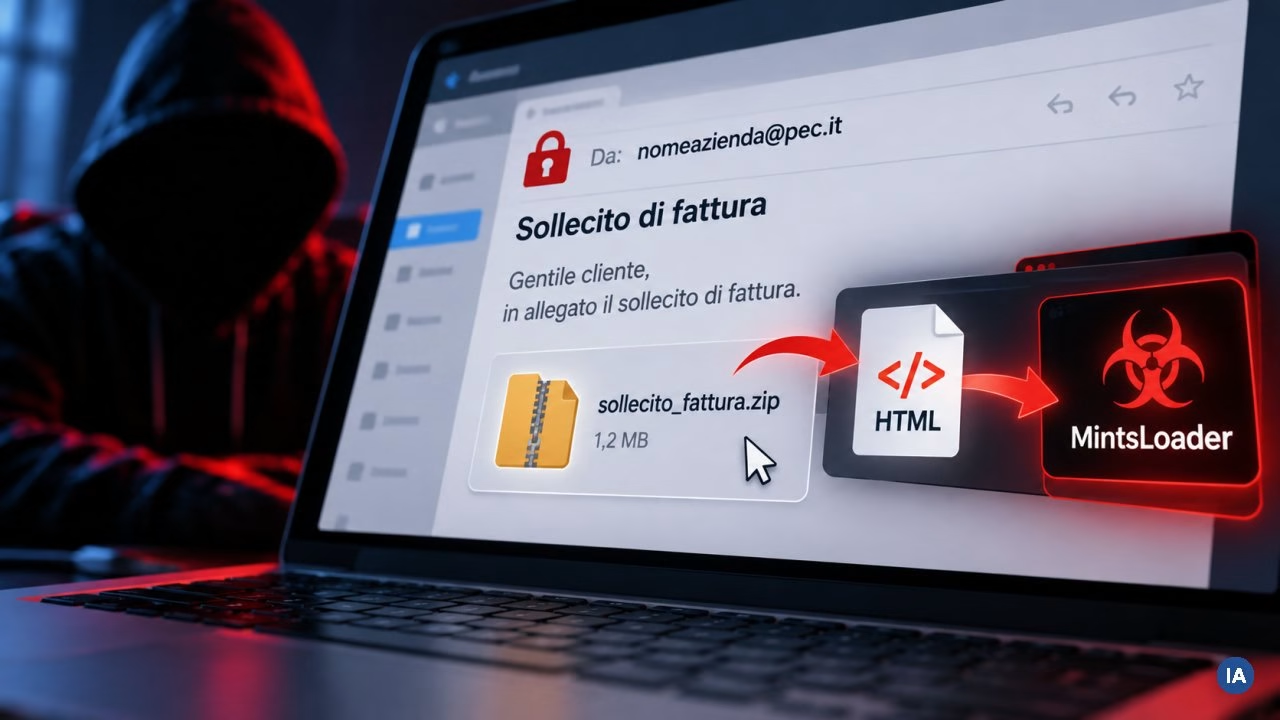
Laut den Analysen des CERT-AGID begann die Vorbereitung der Kampagne am Montag, dem 21. September. Die Nachrichten stammen von echten PEC-Konten, doch die Agentur betont, dass die Zertifizierte E-Mail lediglich die Übertragung und Zustellung der Nachricht garantiert, ohne die Integrität des Absenderkontos oder die Sicherheit der Anhänge zu zertifizieren.
PEC Phishing Kampagne: Warum das wichtig ist
Die Betreffzeilen der Nachrichten ändern sich häufig, um Filterungssysteme zu umgehen, und enthalten Beispiele wie „Zahlungserinnerung überfällige Rechnung“, „Erinnerung ausstehende Rechnung“ sowie verschiedene Varianten bezüglich unbezahlter Rechnungen oder buchhalterischer Unregelmäßigkeiten. Das Hauptziel ist es, den Empfänger dazu zu bringen, den Anhang zu öffnen.
Jede PEC enthält ein ZIP-Archiv, das so benannt ist, dass es an eine Rechnung oder ein Verwaltungsdokument erinnert. Im Inneren des Archivs befindet sich eine HTML-Datei, die nach dem Öffnen eine Verbindung zur von den Angreifern kontrollierten Infrastruktur herstellt und ein JavaScript-Skript herunterlädt. Dieses Skript wird über Standardkomponenten des Windows-Betriebssystems ausgeführt und startet weitere Ausführungsschritte, die auch auf PowerShell basieren.
Kulminationspunkt der Infektionskette ist die Ausführung von MintsLoader, einem bösartigen Loader, der dafür zuständig ist, weitere schädliche Software auf dem kompromittierten System herunterzuladen und auszuführen. In diesem Fall besteht das installierte Malware aus RATs (Remote Access Trojan) oder Infostealern, die entwickelt wurden, um sensible Informationen zu stehlen.
Die Adressen, die zum Abrufen der verschiedenen bösartigen Komponenten verwendet werden, ändern sich häufig und nutzen auch Techniken zur algorithmischen Domänengenerierung (DGA), wie sie bereits in früheren Kampagnen mit MintsLoader beobachtet wurden. In den ersten Stunden nach dem Versand waren die in den vom CERT-AGID analysierten Dateien enthaltenen Domänen inaktiv und wurden erst am Vormittag des 24. September aktiv.
Was ändert sich und welche Auswirkungen hat das?
Das CERT-AGID hatte dieses Muster bereits in früheren Kampagnen festgestellt und bemerkt, dass die Domänen während der Arbeitszeit aktiviert werden, wenn die Nachrichten bereits in den Postfächern der Empfänger vorhanden sind. Das CERT-AGID hat daher die Gegenmaßnahmen mit Unterstützung der PEC-Anbieter eingeleitet und die Kompromittierungsindikatoren (IoC) über seinen eigenen Feed an die akkreditierten Stellen geteilt, um ein rechtzeitiges Blockieren der Infrastrukturen und Artefakte zu ermöglichen. Dieselben IoC wurden zusammen mit dem Bulletin veröffentlicht.
Daher wird dringend empfohlen, unerwartete PECs bezüglich Rechnungen, Zahlungen oder Erinnerungen mit äußerster Vorsicht zu behandeln, insbesondere wenn sie ZIP-Archive enthalten, selbst wenn der Absender legitim erscheint. Das CERT-AGID empfiehlt außerdem, verdächtige Kommunikation zur eingehenden Überprüfung weiterzuleiten.
Quelle und weiterführende Informationen zu PEC Phishing Kampagne: Originalartikel.
* Inhalt erstellt mit Unterstützung von Künstlicher Intelligenz.