 Hardware Ready Ready to Bench?
Campagna malevola via. Il CERT-AGID ha contrastato una campagna in corso che sfrutta caselle PEC compromesse per inviare messaggi dannosi ad altri indirizzi di posta elettronica certificata. I messaggi, diffusi a partire dalla serata del 23 settembre, si presentano come falsi solleciti per fatture non pagate, con l’intento di indurre i destinatari a regolarizzare rapidamente la propria posizione debitoria.
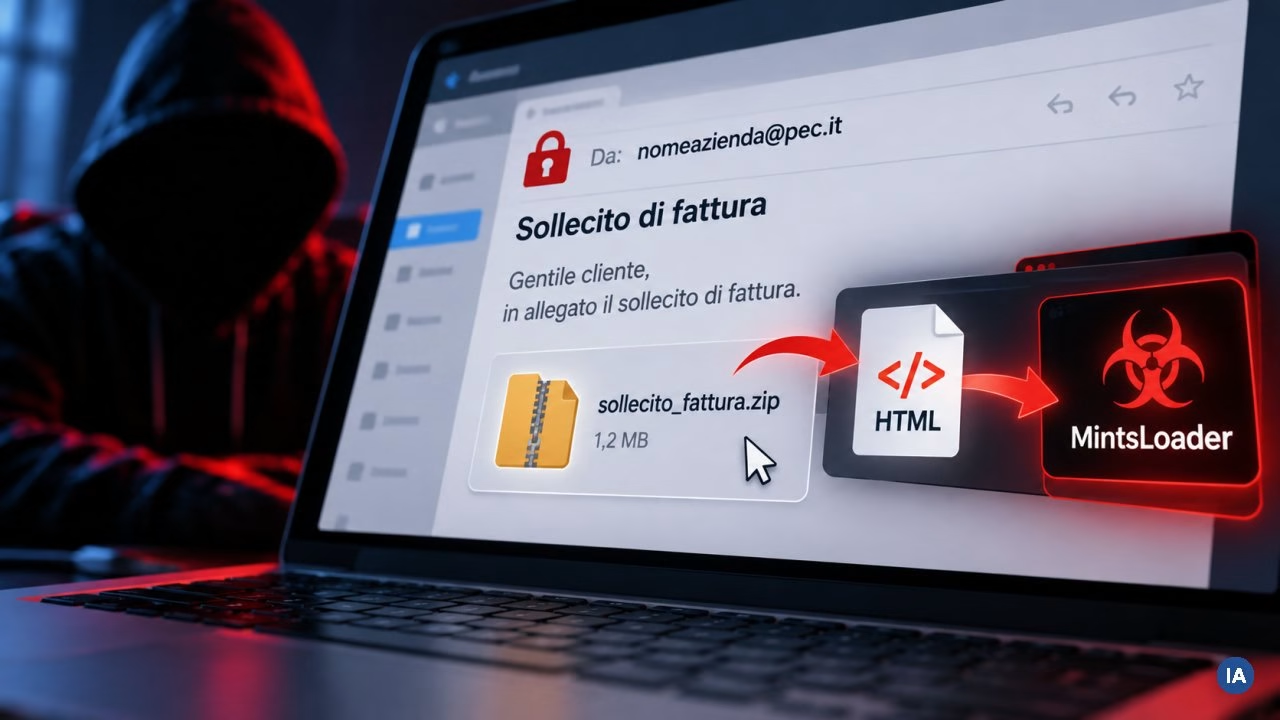
Stando alle analisi del CERT-AGID, la preparazione della campagna sembra essere iniziata lunedì 21 settembre. I messaggi provengono da caselle PEC reali, ma l’agenzia sottolinea che la Posta Elettronica Certificata garantisce unicamente la trasmissione e la consegna del messaggio, senza certificare l’integrità della casella del mittente o la sicurezza degli allegati.
Campagna malevola via: perché è importante
Gli oggetti dei messaggi variano frequentemente per eludere i sistemi di filtraggio, includendo esempi come “Sollecito pagamento fattura scaduta”, “Promemoria fattura in sospeso” e diverse varianti riguardanti fatture non saldate o irregolarità contabili. L’obiettivo principale è spingere il destinatario ad aprire l’allegato.
Ogni PEC contiene un archivio ZIP, denominato in modo da richiamare una fattura o un documento amministrativo. All’interno dell’archivio si trova un file HTML che, una volta aperto, stabilisce una connessione con l’infrastruttura controllata dagli attaccanti e scarica uno script JavaScript. Questo script viene eseguito tramite componenti standard del sistema operativo Windows e avvia ulteriori fasi di esecuzione basate anche su PowerShell.
La catena di infezione culmina con l’esecuzione di MintsLoader, un loader malevolo che si occupa di scaricare ed eseguire altro software dannoso sul sistema compromesso. In questo caso, il malware installato è costituito da RAT (Remote Access Trojan) o infostealer, progettati per rubare informazioni sensibili.
Gli indirizzi utilizzati per prelevare i vari componenti malevoli cambiano frequentemente e sfruttano anche tecniche di generazione algoritmica dei domini (DGA), già osservate in precedenti campagne che utilizzavano MintsLoader. Nelle prime ore dopo l’invio, i domini contenuti nei file analizzati dal CERT-AGID risultavano inattivi, diventando operativi solo nella mattinata del 24 settembre.
Cosa cambia e quali sono gli effetti
Il CERT-AGID aveva già riscontrato questo schema in campagne precedenti, notando che i domini vengono attivati durante l’orario lavorativo, quando i messaggi sono già presenti nelle caselle dei destinatari. Il CERT-AGID ha quindi avviato le procedure di contrasto con il supporto dei gestori PEC e ha condiviso gli indicatori di compromissione (IoC) tramite il proprio feed con le strutture accreditate, per consentire il blocco tempestivo delle infrastrutture e degli artefatti utilizzati. Gli stessi IoC sono stati resi pubblici insieme al bollettino.
Si raccomanda pertanto di trattare con estrema cautela le PEC inattese relative a fatture, pagamenti o solleciti, soprattutto se contengono archivi ZIP, anche quando il mittente appare legittimo. Il CERT-AGID invita inoltre a inoltrare comunicazioni sospette per una verifica approfondita.
Fonte e approfondimento su campagna malevola via: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.