 Hardware Ready Ready to Bench?
Nella campagna FlashHole, rivolta ad almeno tre aziende sudcoreane operanti nei settori software, edilizia e comunicazioni cablate, LPEClient riceve chiavi pubbliche ML-KEM-1024 dal server C2 per decifrare i payload. Secondo Kaspersky, il Lazarus Group impiega lo standard di crittografia post-quantistica ML-KEM-1024, approvato dal NIST, per proteggere la consegna dei malware nella campagna Operation FlashHole.
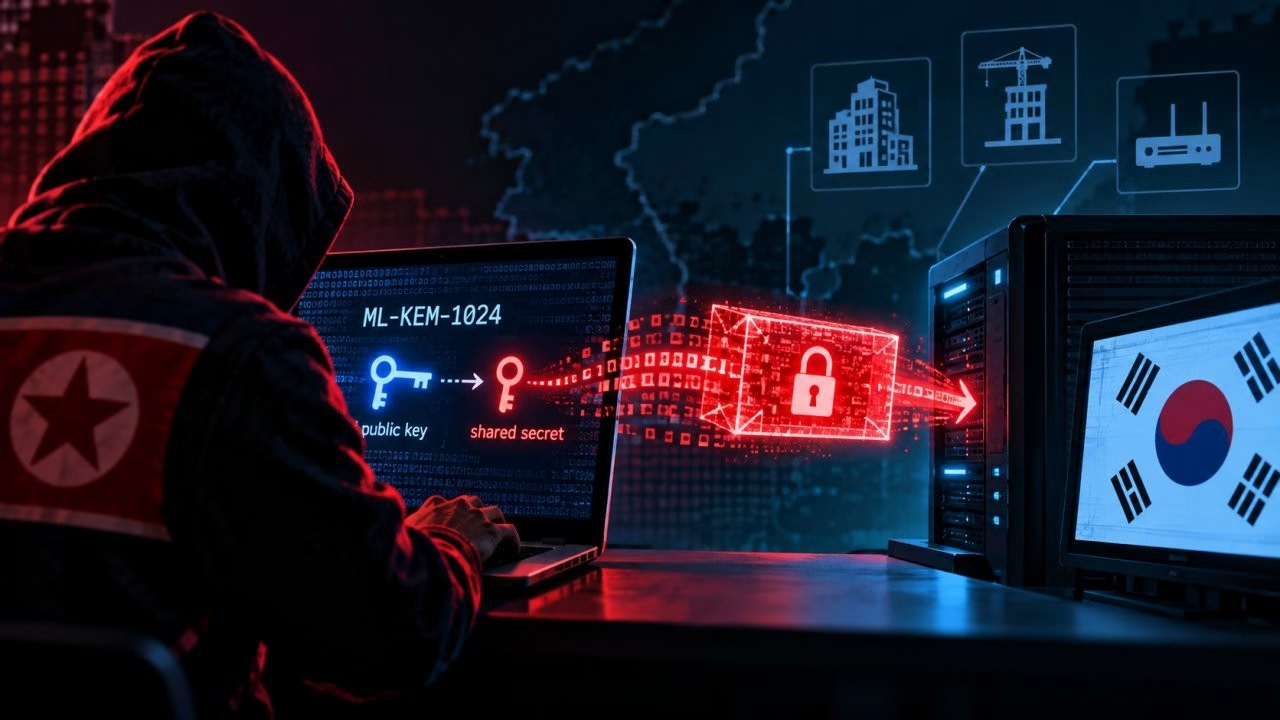
Il malware LPEClient riceve queste chiavi pubbliche dal server C2 e le utilizza per generare segreti condivisi con cui decifra i dati ricevuti. La catena di infezione, descritta da Kaspersky come “piuttosto complessa”, combina malware già noto del gruppo a nuovi strumenti.
Lazarus Group: perché è importante
Tecnicamente, LPEClient riceve dal C2 un array di byte composto da quattro blocchi da 1.568 byte ciascuno, contenenti chiavi pubbliche ML-KEM-1024. Da questi blocchi vengono generate quattro coppie di chiave condivisa e testo cifrato, che vengono poi cifrati con l’algoritmo GOST e trasmessi al C2 tramite ClientHub. I segreti condivisi forniscono il materiale necessario per Threefish, l’algoritmo che decifra la risposta contenente i parametri e il payload eseguibile.
Il payload finale è Cubridge, caricato direttamente nella memoria dell’host da LPEClient. ML-KEM è presente in diversi progetti software come difesa contro attacchi “hack now, decrypt later”, dove il traffico cifrato viene raccolto per essere decifrato in futuro. Nel caso del Lazarus, Kaspersky ritiene che l’uso della crittografia post-quantistica indichi l’intenzione di nascondere i payload successivi.
I ricercatori ipotizzano che il gruppo combini questo metodo con l’esecuzione in memoria per minimizzare il rischio di rilevamento. La maggior parte del codice viene eseguita in memoria, sebbene alcuni file vengano lasciati sul disco delle vittime a scopo di persistenza.
Le prime tracce di FlashHole risalgono a luglio 2025 e, secondo Kaspersky, suggeriscono che il gruppo ha iniziato la preparazione subito dopo la conclusione di Operation SyncHole, durata almeno quattro mesi. A gennaio, Kaspersky è intervenuta identificando almeno tre organizzazioni colpite in Corea del Sud nei settori software, costruzioni e produzione di apparecchiature per comunicazioni cablate, ma sospetta un numero molto maggiore di vittime.
Rispetto a SyncHole, il gruppo ha colpito in modo più selettivo, utilizzando email di spear phishing con link a siti falsi ma pertinenti, come portfolio e curriculum vitae adattati ai singoli bersagli. Kaspersky ha individuato un sito su GitHub Pages associato all’account GitHub utilizzato come canale C2, creato a settembre: inizialmente mostrava il curriculum di uno sviluppatore senior di apparati di rete, sostituito a gennaio da una vetrina di interior design.
Il primo sito è stato probabilmente visitato da un dipendente di un produttore di apparecchiature per comunicazioni cablate, mentre il secondo da un bersaglio del settore costruzioni. Kaspersky ritiene con confidenza medio-alta che i bersagli abbiano ricevuto email di phishing contenenti link al sito ospitato su un dominio nomeutente.github.io.
La foto del presunto candidato sul sito del curriculum è priva di metadati EXIF e presenta una texture innaturale, indizi che suggeriscono a Kaspersky l’utilizzo di un’immagine generata con l’IA. Il nome del candidato richiama la versione coreana di John Doe e il portfolio è riempito di dettagli senza senso e aziende scelte a caso, portando Kaspersky a credere che il sito sia frutto dell’IA, poi adattato manualmente ai singoli bersagli.
Il Lazarus avrebbe quindi integrato l’IA nella propria strategia, come altri attori di lingua coreana. Entrambi i siti contenevano link che caricavano un file JavaScript esterno tramite un tag script. Kaspersky non è riuscita a determinare con precisione cosa abbia innescato la catena, ma ritiene molto probabile che la visita al sito malevolo abbia avviato l’infezione attraverso INISAFE CrossWeb EX.
CrossWeb EX è una soluzione di sicurezza finanziaria necessaria per accedere a siti bancari e governativi ampiamente utilizzati in Corea del Sud, e cifra le comunicazioni tra browser e server web tramite infrastruttura a chiave pubblica. Il processo padre INISAFECrossWebEXSvc.exe, eseguito con elevati livelli di integrità, proviene dal pacchetto di installazione della versione 3.4.1.2 di CrossWeb EX V3, rilasciata nel 2023 dopo un avviso pubblico di KrCERT.
Cosa cambia e quali sono gli effetti
Dopo la compromissione iniziale, il binario Windows legittimo fsquirt.exe è stato eseguito sotto il processo di CrossWeb EX e iniettato con uno shellcode contenente una DLL malevola, TechHub. Si tratta di un downloader che comunica con GitHub tramite un Personal Access Token, profila gli host compromessi e prepara l’arrivo dei payload successivi. Rappresenta una versione più avanzata del malware chiamato CLOUDBURST da Mandiant e NickelLoader da ESET, la cui iterazione precedente contattava un server C2 via HTTP(S), mentre l’ultima comunica con GitHub e ha stringhe di comando aggiornate.
TechHub apre un issue nel repository privato, completa uno scambio di chiavi, carica le informazioni raccolte sull’host e accetta quattro comandi, fra cui laeca, che esegue direttamente in memoria lo shellcode ricevuto. La catena comprende varianti evolute di malware già noti del gruppo (TechHub, Cubridge, TouchShift, LPEClient) e due nuovi strumenti, TouchHub e ClientHub.
Per ottenere persistenza il gruppo installa TouchHub e TouchShift sfruttando il DLL side-loading con il nome mscoree.dll. TouchHub, distribuito dalla prima istanza di TechHub, lancia TouchShift, che porta all’esecuzione in memoria di una seconda istanza di TechHub, la quale distribuisce ClientHub e LPEClient invece di eseguire direttamente Cubridge. Kaspersky sospetta che questa catena indiretta serva a rilanciare Cubridge dopo aver ottenuto la persistenza, poiché è l’orchestratore più sofisticato dell’attacco.
L’abuso di CrossWeb EX ricalca la strategia consolidata del Lazarus contro la Corea del Sud: il software di sicurezza obbligatorio, che gira in background e dialoga con il browser, rappresenta un vettore ricorrente. In Operation SyncHole il gruppo abusava di Cross EX, mentre ora di CrossWeb EX, e i due programmi sembrano mantenuti dallo stesso produttore. CrossWeb EX era già stato utilizzato nel 2021 per distribuire il downloader Racket, e poi ancora nel 2022 e nel 2023.
Nel 2025 un articolo presentato allo USENIX Security Symposium ha esaminato le vulnerabilità di questi software, dimostrando come possano creare involontariamente una vasta superficie di attacco. A luglio 2026 il governo sudcoreano e alcuni vendor locali hanno pubblicato un avviso congiunto sulle tecniche tipiche del Lazarus, compreso lo sfruttamento dei software di sicurezza finanziaria.
Kaspersky colloca FlashHole all’interno della più ampia attività Cascade Hole e la collega a SyncHole con confidenza medio-alta.
Fonte e approfondimento su Lazarus Group: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.036 €
 Starter Coreda 1.287 €Power Boostda 2.048 €Hyper Strikeda 2.122 €
 Extremeda 3.529 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio