 Hardware Ready Ready to Bench?
Oltre 16 mila. UpGuard ha analizzato circa 300.000 domini che utilizzano Supabase, riscontrando che in 16.326 database alcune tabelle erano accessibili in lettura. L’analisi degli schemi di queste tabelle ha rivelato la presenza di indizi relativi a dati personali in oltre la metà dei casi, inclusi password e token di autenticazione.
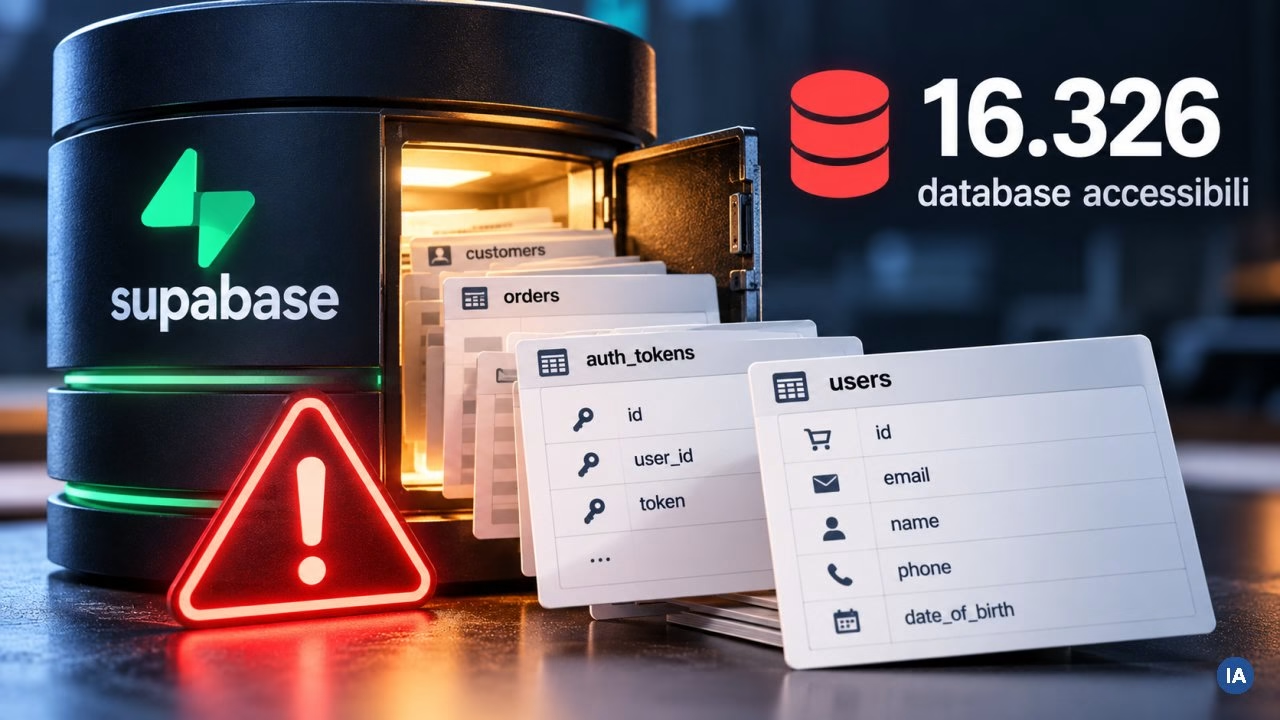
I ricercatori hanno individuato 16.326 database Supabase con tabelle leggibili su un campione di circa 300.000 domini che mostravano segni di utilizzo della piattaforma. La ricerca si è concentrata sull’individuazione della tabella ‘users’, analizzando i tipi di dati presenti negli schemi delle tabelle accessibili.
Oltre 16 mila: perché è importante
Sono stati riscontrati pochi casi con dati plausibili di carte di credito, ma più frequentemente gli schemi indicano l’integrazione di sistemi di pagamento, un dato non sensibile in sé che segnala potenziali punti di accesso per attacchi finanziari. Le cause principali sono state individuate nell’assenza o inefficacia delle policy di row-level security (RLS), il meccanismo che controlla chi può leggere le righe di una tabella, e nell’uso improprio delle chiavi pubbliche.
UpGuard collega questo fenomeno all’utilizzo crescente di agenti di coding. Supabase è infatti indicato come il database più consigliato da Claude Code, e la sua popolarità su questo fronte moltiplica le istanze potenzialmente vulnerabili. “Le impostazioni di sicurezza sono le stesse a prescindere dal tipo di attività”, spiega UpGuard, “perché chi sviluppa, pur sapendo che tipo di servizio sta pubblicizzando, spesso non comprende appieno la configurazione del proprio database”. UpGuard precisa comunque che l’analisi non dimostra che ogni sito coinvolto sia stato creato con un agente di coding.
Configurazioni errate dei database Supabase sono state segnalate già dal 2025. Nel marzo di quell’anno, lo sviluppatore Matt Turner aveva evidenziato database mal configurati in applicazioni create con la piattaforma di vibe coding Lovable (CVE-2025-48757), mentre nel febbraio 2026 Wiz aveva scoperto che il database dietro Moltbook, un social network per agenti di intelligenza artificiale, lasciava leggibili 35.000 indirizzi email e 1,5 milioni di token di autenticazione API.
Supabase, piattaforma open source basata su PostgreSQL, ha raggiunto una valutazione di 10 miliardi di dollari a giugno 2026. Indagini precedenti si sono concentrate su campioni ridotti o su singole piattaforme di vibe coding. Modern Pentest ha esaminato 107 startup di Y Combinator, rilevando dati personali esposti nel 28% dei casi; Symbiotic Security ha analizzato 1.072 app realizzate con vibe coding, identificandone 39 con tabelle leggibili tramite la chiave pubblica di Supabase; ed Escape ha individuato 175 database contenenti dati personali su circa 1.400 applicazioni.
UpGuard ha ampliato l’indagine per includere siti creati anche con Claude Code e Codex di OpenAI, cercando domini autonomi che ospitano attività reali con clienti reali. L’identificazione dei siti Supabase avviene tramite i nomi delle chiavi e gli indirizzi del database presenti nei file JavaScript pubblici, ma la verifica su larga scala richiede risorse significative. Per questo motivo, UpGuard si è avvalsa di dati raccolti da BuiltWith, che identifica le tecnologie utilizzate dai siti web, e dal Chrome UX Report su BigQuery, per estrarre i file JavaScript grezzi alla ricerca di chiavi e indirizzi.
Sono emersi circa 300.000 domini univoci, ai quali è stata richiesta la tabella ‘users’, scelta perché presente in quasi tutte le applicazioni. Il database risponde in uno dei tre modi: nessun dato accessibile a causa di policy di sicurezza o inattività del database; una pagina con i risultati della query; oppure l’indicazione che la tabella ‘users’ non esiste, suggerendo il nome di un’altra tabella accessibile.
Con oltre 16.000 database identificati, l’analisi dei contenuti si è basata sugli schemi delle tabelle anziché sulla lettura di ogni singola riga. I settori più a rischio sono quelli dell’e-commerce e della ristorazione, che espongono frequentemente dati personali e integrano sistemi di pagamento. Le scommesse online senza licenza tendono a lasciare leggibili più password e credenziali, mentre un alto rischio è stato riscontrato anche per le aziende che vendono beni industriali a clienti aziendali.
Il tipo di offerta (B2B o B2C) non influisce sulle categorie di dati esposte, ma la distribuzione geografica mostra una maggiore sicurezza in Europa, grazie alle leggi sulla protezione dei dati, e più vulnerabilità nelle regioni in via di sviluppo. La ricerca, focalizzata sulla tabella ‘users’, ha naturalmente portato a un’incidenza maggiore sui dati personali.
Cosa cambia e quali sono gli effetti
UpGuard ha verificato la presenza di dati reali esaminando alcune tabelle con metadati che suggerivano esposizioni significative e, in caso positivo, ha avvisato i proprietari delle applicazioni. Tra i casi confermati figura un sito indiano simile a OnlyFans, contenente informazioni su 65.467 utenti (nome, email, data di nascita, indirizzo, patente, passaporto, numero della carta PAN e ultime quattro cifre dell’Aadhaar), oltre ai dettagli dei conti per i pagamenti (PayPal, Payoneer, Zelle, portafogli crypto, banca) e informazioni sugli account Stripe. Una seconda tabella, ‘messages’, contiene più di 100.000 messaggi privati tra creator di contenuti per adulti.
Un servizio di OTP con sede nelle Filippine espone dati su oltre 2.000 utenti (email, numeri di telefono e saldi dei portafogli) e oltre 100.000 SMS, alcuni dei quali sembrano comunicazioni private tra persone non legate al servizio. UpGuard aveva già descritto la filiera del cybercrimine, in cui le SIM farm rappresentano un anello importante: molte SIM vengono utilizzate per registrare account falsi e incrementare il numero di utenti coinvolti in truffe e attività illegali su Telegram e altri social network.
Altri casi verificati includono un servizio di valet parking negli Stati Uniti che espone oltre 100.000 record di clienti (contatti, targhe e storico delle visite), un servizio per l’immigrazione canadese con quasi 5.000 record utente e 884 password in chiaro, e il consolato di un governo africano con dati su 25.000 persone (indirizzi e luoghi di alloggio di emergenza).
Supabase ha reso la RLS attiva per impostazione predefinita sulle tabelle create tramite l’interfaccia Table Editor. Tuttavia, le tabelle create in modo programmatico tramite API, il canale utilizzato dagli agenti di coding, non attivano automaticamente questa funzionalità. Anche con la RLS attiva, la protezione dipende da policy e credenziali configurate correttamente.
UpGuard ritiene che casi simili continueranno a verificarsi, dato che gli utenti tipici del vibe coding hanno poca esperienza in ingegneria del software e interagiscono maggiormente con l’agente di coding piuttosto che direttamente con il codice. Chi utilizza Supabase può verificare la propria esposizione consultando la documentazione sulla sicurezza della piattaforma, in particolare le guide per advisor e per la sicurezza delle API.
Fonte e approfondimento su oltre 16 mila: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.