 Hardware Ready Ready to Bench?
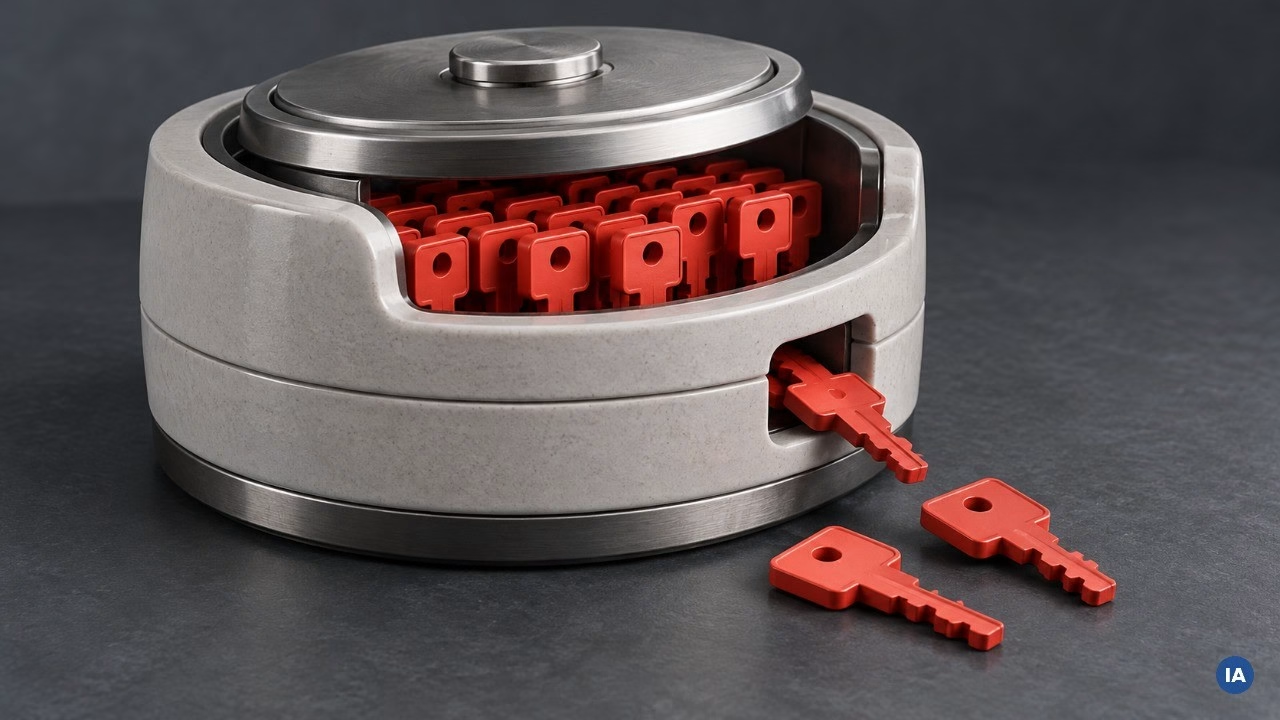
OpenCode ha confermato di aver subito un attacco legato a un sistema di distillazione dei modelli di intelligenza artificiale, con conseguente furto di chiavi API associate a OpenAI, Anthropic e Google. L’incidente ha coinvolto l’1,4% degli utenti della piattaforma Console, che sono stati avvisati via email mentre le indagini sono ancora in corso.
L’azienda, alla base di una piattaforma agentica di coding basata sull’intelligenza artificiale, ha reso noto l’incidente la mattina del 17 ottobre attraverso un comunicato pubblico, descrivendo l’attacco come una “distillazione su larga scala”. Si tratta di un sottoinsieme specifico degli utenti che avevano collegato al proprio account OpenCode provider esterni di intelligenza artificiale quali OpenAI, Anthropic e Google. Gli utenti non coinvolti non hanno ricevuto alcuna comunicazione.
OpenCode: perché è importante
Secondo quanto dichiarato, l’intrusione sarebbe avvenuta tramite l’accesso non autorizzato a un sistema legacy che OpenCode stava dismettendo. In questo sistema sarebbero state recuperate le chiavi API archiviate negli workspace degli utenti, credenziali normalmente utilizzate per instradare le richieste verso i modelli dei provider terzi senza dover reinserire ogni volta i token di accesso.
Un attacco di distillazione sfrutta l’accesso altrui a un modello IA di grandi dimensioni per raccoglierne in massa le risposte, spesso con l’obiettivo di addestrare un modello concorrente a costo quasi nullo. Chi subisce questo tipo di attacco finanzia involontariamente l’addestramento di un sistema rivale, poiché ogni interrogazione generata con una chiave rubata viene fatturata al legittimo titolare della credenziale.
Diversi utenti OpenCode hanno segnalato nelle ore successive alla divulgazione dell’incidente avvisi di spesa anomali e addebiti imprevisti sulle chiavi utilizzate esclusivamente all’interno della piattaforma. In alcuni casi, questi costi sono lievitati a centinaia di dollari a causa delle ripetute query contro modelli di fascia alta.
OpenCode ha dichiarato di collaborare con Anthropic, OpenAI e Google per la gestione della vicenda, ma non ha ancora chiarito in che modo verranno trattati gli addebiti generati dall’uso fraudolento delle chiavi. L’azienda ha inoltre precisato di non poter fornire ulteriori dettagli tecnici finché l’indagine resta in corso, una scelta comprensibile sul piano investigativo.
Cosa cambia e quali sono gli effetti
Agli utenti coinvolti viene richiesto di revocare e sostituire le chiavi API presso ciascun provider, controllare i consumi registrati a partire dal 16 ottobre e, dove possibile, impostare tetti di spesa e avvisi automatici per prevenire ulteriori danni economici. Questa procedura ricade interamente sulle spalle degli utenti, mentre resta ancora da capire quanto l’infrastruttura di OpenCode fosse realmente predisposta a contenere un simile scenario.
L’azienda ha specificato che gli utenti non coinvolti nell’incidente non hanno ricevuto comunicazioni e che l’indagine è tuttora aperta. OpenCode sta lavorando con i provider di IA per gestire la situazione, ma al momento non sono stati forniti dettagli su come verranno gestite le spese derivanti dall’utilizzo fraudolento delle chiavi API.
Fonte e approfondimento su OpenCode: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.034 €
 Starter Coreda 1.230 €Power Boostda 2.006 €Hyper Strikeda 2.024 €
 Extremeda 3.436 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio