 Hardware Ready Ready to Bench?
Supabase-Datenbanken öffentlich lesbar. UpGuard hat etwa 300.000 Domains analysiert, die Supabase nutzen, und festgestellt, dass in 16.326 Datenbanken einige Tabellen lesbar waren. Die Analyse der Schemata dieser Tabellen ergab Hinweise auf personenbezogene Daten in mehr als der Hälfte der Fälle, einschließlich Passwörter und Authentifizierungstokens.
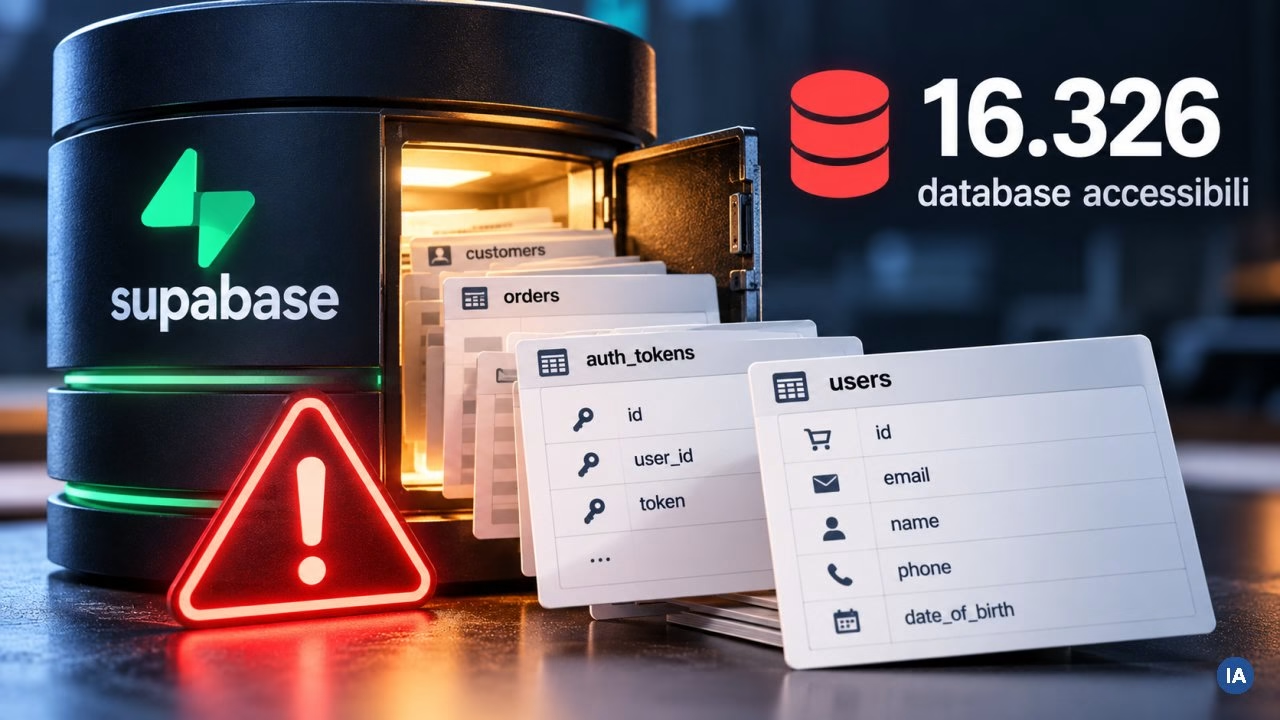
Die Forscher identifizierten 16.326 Supabase-Datenbanken mit lesbaren Tabellen in einer Stichprobe von etwa 300.000 Domains, die Anzeichen für die Nutzung der Plattform zeigten. Die Untersuchung konzentrierte sich auf die Identifizierung der Tabelle ‘users’ und analysierte die Datentypen in den Schemata der zugänglichen Tabellen.
Supabase-Datenbanken öffentlich lesbar: Warum das wichtig ist
Es wurden nur wenige Fälle mit plausiblen Kreditkartendaten festgestellt, häufiger jedoch deuten die Schemata auf die Integration von Zahlungssystemen hin – ein an sich nicht sensibler Umstand, der potenzielle Angriffspunkte für finanzielle Angriffe signalisiert. Die Hauptursachen wurden im Fehlen oder in der Ineffektivität der Row-Level-Security-Policies (RLS) sowie in der unsachgemäßen Verwendung öffentlicher Schlüssel identifiziert.
UpGuard führt dieses Phänomen auf die zunehmende Nutzung von Coding-Agenten zurück. Supabase wird tatsächlich als die am häufigsten empfohlene Datenbank durch Claude Code genannt, und seine Popularität in diesem Bereich vervielfacht die potenziell verwundbaren Instanzen. „Die Sicherheitseinstellungen sind unabhängig vom Typ der Aktivität dieselben“, erklärt UpGuard, „weil Entwickler, obwohl sie wissen, welche Art von Dienst sie veröffentlichen, die Konfiguration ihrer Datenbank oft nicht vollständig verstehen“. UpGuard stellt jedoch klar, dass die Analyse nicht beweist, dass jede betroffene Website mit einem Coding-Agenten erstellt wurde.
Fehlkonfigurierte Supabase-Datenbanken wurden bereits seit 2025 gemeldet. Im März dieses Jahres hatte der Entwickler Matt Turner falsch konfigurierte Datenbanken in Anwendungen hervorgehoben, die mit der Vibe-Coding-Plattform Lovable erstellt wurden (CVE-2025-48757), während Wiz im Februar 2026 feststellte, dass die Datenbank hinter Moltbook, einem Social Network für KI-Agenten, 35.000 E-Mail-Adressen und 1,5 Millionen API-Authentifizierungstokens lesbar ließ.
Supabase, eine Open-Source-Plattform auf PostgreSQL-Basis, erreichte im Juni 2026 eine Bewertung von 10 Milliarden Dollar. Vorherige Untersuchungen konzentrierten sich auf reduzierte Stichproben oder einzelne Vibe-Coding-Plattformen. Modern Pentest untersuchte 107 Y-Combinator-Startups und stellte in 28 % der Fälle freiliegende personenbezogene Daten fest; Symbiotic Security analysierte 1.072 mit Vibe Coding erstellte Apps und identifizierte 39 davon, bei denen Tabellen über den öffentlichen Schlüssel von Supabase lesbar waren; und Escape identifizierte 175 Datenbanken mit personenbezogenen Daten in etwa 1.400 Anwendungen.
UpGuard hat die Untersuchung erweitert, um auch Websites einzubeziehen, die mit Claude Code und OpenAIs Codex erstellt wurden, und suchte nach autonomen Domains, die reale Aktivitäten mit echten Kunden hosten. Die Identifizierung der Supabase-Websites erfolgt über die Namen der Schlüssel und die Adressen der Datenbanken in öffentlichen JavaScript-Dateien, aber die großflächige Verifizierung erfordert erhebliche Ressourcen. Aus diesem Grund nutzte UpGuard von BuiltWith gesammelte Daten, die die von Websites verwendeten Technologien identifizieren, sowie den Chrome UX Report auf BigQuery, um rohe JavaScript-Dateien zu extrahieren und nach Schlüsseln und Adressen zu suchen.
Es ergaben sich etwa 300.000 eindeutige Domains, von denen die Tabelle ‘users’ angefordert wurde, gewählt, weil sie in fast allen Anwendungen vorhanden ist. Die Datenbank antwortet auf eine der drei Arten: keine zugänglichen Daten aufgrund von Sicherheitsrichtlinien oder Inaktivität der Datenbank; eine Seite mit den Abfrageergebnissen; oder die Angabe, dass die Tabelle ‘users’ nicht existiert, was einen anderen lesbaren Tabellennamen vorschlägt.
Mit über 16.000 identifizierten Datenbanken basierte die Inhaltsanalyse auf den Tabellen-Schemata statt auf dem Lesen jeder einzelnen Zeile. Die am stärksten gefährdeten Branchen sind E-Commerce und Gastronomie, die häufig personenbezogene Daten preisgeben und Zahlungssysteme integrieren. Unlizenzierte Online-Wetten neigen dazu, mehr Passwörter und Zugangsdaten lesbar zu lassen, während auch für Unternehmen, die Industriegüter an Geschäftskunden verkaufen, ein hohes Risiko festgestellt wurde.
Die Art des Angebots (B2B oder B2C) beeinflusst nicht die Kategorien der preisgegebenen Daten, aber die geografische Verteilung zeigt eine höhere Sicherheit in Europa dank der Datenschutzgesetze und mehr Verwundbarkeit in Entwicklungsländern. Die auf die Tabelle ‘users’ fokussierte Untersuchung führte natürlich zu einer höheren Inzidenz bei personenbezogenen Daten.
Was sich ändert und welche Auswirkungen es hat
UpGuard überprüfte das Vorhandensein realer Daten, indem einige Tabellen mit Metadaten untersucht wurden, die auf erhebliche Freilegungen hindeuteten, und wies im positiven Fall die Eigentümer der Anwendungen darauf hin. Zu den bestätigten Fällen gehört eine indische Website ähnlich wie OnlyFans, die Informationen zu 65.467 Nutzern (Name, E-Mail, Geburtsdatum, Adresse, Führerschein, Pass, PAN-Kartennummer und letzte vier Ziffern des Aadhaar) sowie Details zu Zahlungskonten (PayPal, Payoneer, Zelle, Krypto-Wallets, Bank) und Informationen zu Stripe-Konten enthielt. Eine zweite Tabelle, ‘messages’, enthält mehr als 100.000 private Nachrichten zwischen Adult-Content-Erstellern.
Ein in den Philippinen ansässiger OTP-Dienst gibt Daten zu über 2.000 Nutzern (E-Mails, Telefonnummern und Wallet-Salden) sowie über 100.000 SMS preis, von denen einige wie private Kommunikation zwischen Personen aussehen, die nicht mit dem Dienst verbunden sind. UpGuard hatte bereits die Cyberkriminalitäts-Kette beschrieben, in der SIM-Farmen ein wichtiger Ring darstellen: Viele SIMs werden verwendet, um gefälschte Konten zu registrieren und die Anzahl der Nutzer zu erhöhen, die an Betrügereien und illegalen Aktivitäten auf Telegram und anderen sozialen Netzwerken beteiligt sind.
Zu den weiteren verifizierten Fällen gehören ein US-amerikanischer Valet-Parking-Dienst, der über 100.000 Kundenrecords (Kontaktdaten, Kennzeichen und Besuchshistorie) preisgibt, ein kanadischer Einwanderungsdienst mit fast 5.000 Nutzerrecords und 884 Klartext-Passwörtern sowie das Konsulat einer afrikanischen Regierung mit Daten zu 25.000 Personen (Adressen und Notunterkünfte).
Supabase hat die RLS für Tabellen, die über den Table Editor erstellt werden, standardmäßig aktiviert. Allerdings aktivieren Tabellen, die programmatisch über die API – den von Coding-Agenten genutzten Kanal – erstellt werden, diese Funktion nicht automatisch. Selbst wenn die RLS aktiv ist, hängt der Schutz von korrekt konfigurierten Richtlinien und Zugangsdaten ab.
UpGuard geht davon aus, dass ähnliche Fälle weiterhin auftreten werden, da typische Vibe-Coding-Nutzer wenig Erfahrung in der Softwareentwicklung haben und eher mit dem Coding-Agenten als direkt mit dem Code interagieren. Nutzer von Supabase können ihre Exposition überprüfen, indem sie die Dokumentation zur Sicherheit der Plattform konsultieren, insbesondere die Leitfäden für Berater und API-Sicherheit.
Quelle und weiterführende Informationen zu Supabase-Datenbanken öffentlich lesbar: Originalartikel.
* Inhalt mit Unterstützung von KI-Systemen erstellt.