 Hardware Ready Ready to Bench?
Lenovo ThinkPlus FU100. Un ricercatore ha smontato una chiavetta USB con lettore di impronte digitali prodotta da Lenovo, scoprendo che, nonostante la promessa di cifratura AES-256, i file sono leggibili su una comune scheda SD accessibile a chiunque abbia fisicamente il dispositivo.
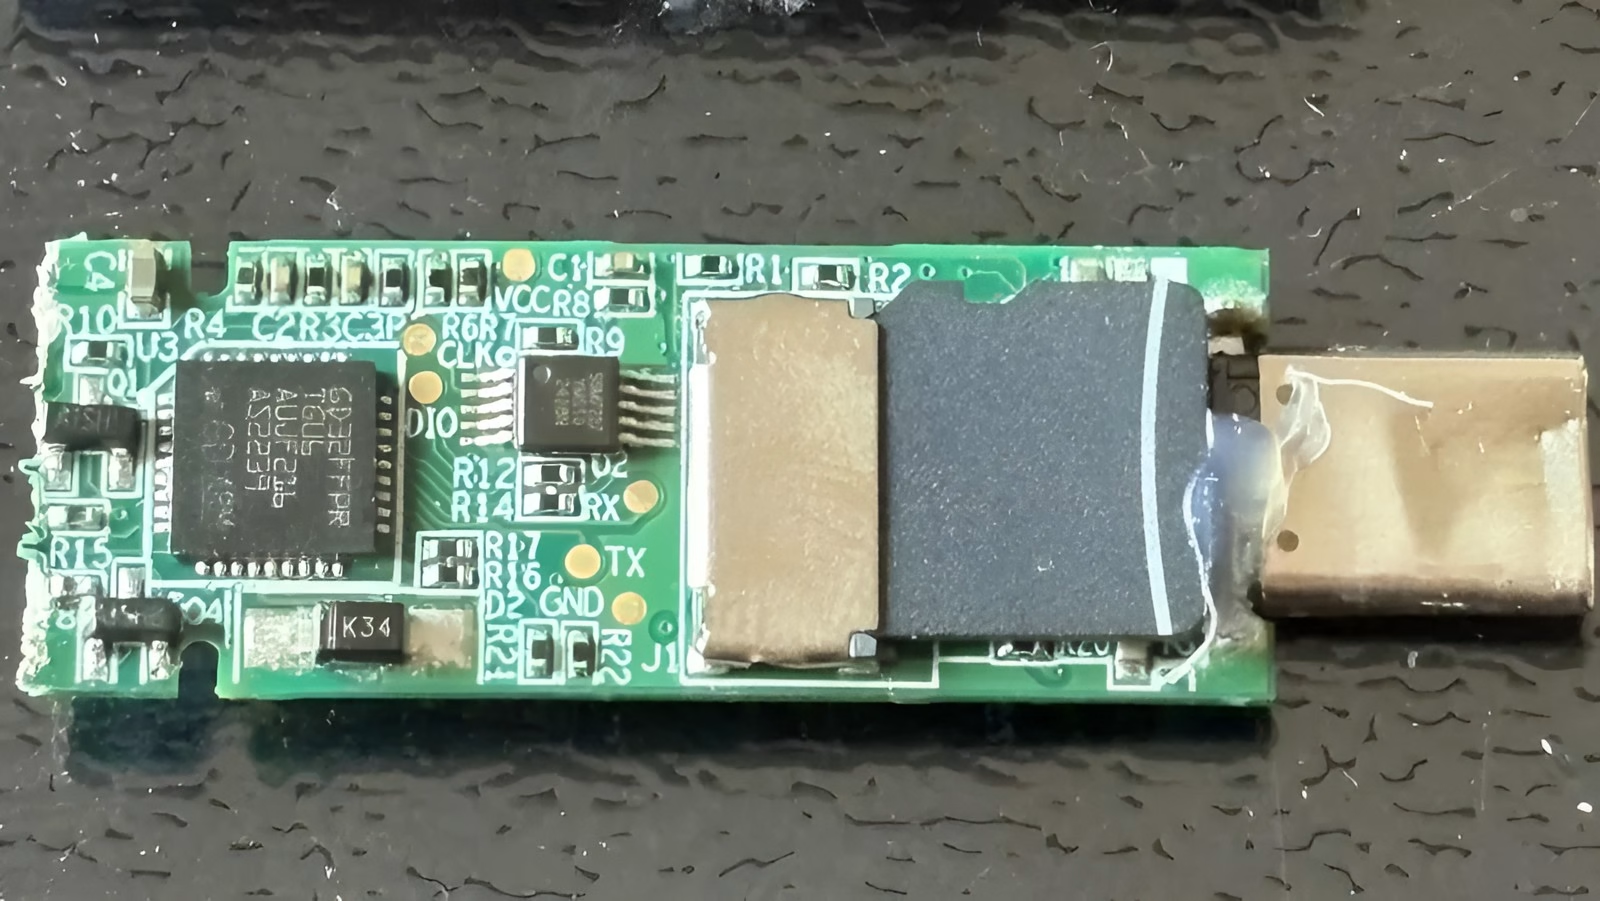
Il ricercatore di sicurezza Xusheng Li ha analizzato la chiavetta Lenovo ThinkPlus FU100, commercializzata in Cina come dispositivo di archiviazione protetto da cifratura hardware AES-256 e sbloccabile tramite impronta digitale. All’interno della scocca non è stato trovato alcun chip di cifratura, ma una normale scheda microSD con i dati salvati in chiaro.
Lenovo ThinkPlus FU100: perché è importante
Secondo Li, il sensore biometrico non protegge in alcun modo i file: si limita ad abilitare o meno la connessione USB verso il computer. Chi ha accesso fisico al drive può estrarre la scheda e leggerne il contenuto senza aggirare alcuna protezione crittografica, poiché questa semplicemente non esiste.
Il caso, riportato da HackingPassion.com, non riguarda solo la FU100: Lenovo ha confermato che la stessa architettura è condivisa dai modelli FU200, TU800 e TSD303. L’azienda ha pubblicato l’avviso LEN-210545 il 13 gennaio 2026, classificandolo come ad alta severità e associandolo a tre CVE distinti: uno relativo alla lettura dei dati tramite accesso fisico, un altro all’esposizione di informazioni sensibili nel software di configurazione, il terzo al bypass dell’autenticazione che permette la registrazione di impronte digitali non autorizzate.
Li aveva segnalato la vulnerabilità a Lenovo già il 2 agosto dello scorso anno, ricevendo come prima risposta, a fine mese, una soluzione temporanea basata sull’applicazione di resina epossidica sul connettore, pensata più a scoraggiare lo smontaggio che a cifrare effettivamente i dati. Il ricercatore ha poi presentato l’intera analisi alla conferenza RE//verse nel marzo 2026.
Un’analisi successiva, condotta con il supporto di strumenti di intelligenza artificiale e pubblicata il 22 ottobre, ha esteso i sospetti ad altri prodotti USB venduti come “sicuri”. In NetacFileLock è emersa una chiave AES-256 da 32 byte fissa, incorporata direttamente nell’eseguibile, più una password salvata nei log diagnostici con un semplice hash MD5. Ancora peggio il caso di SecZure YutianDun, dove sono stati scovati due account occulti, “Buffer” con password 123456 e “System” con password SESZURE.COM, entrambi capaci di bypassare l’autenticazione amministrativa. Anche KakaSoft e Nexcopy Copy Secure si sono rivelati basati su chiavi di cifratura fisse, quindi prevedibili e replicabili da chiunque le conosca.
Cosa cambia e quali sono gli effetti
Per i dispositivi Lenovo non è attualmente disponibile un aggiornamento firmware installabile autonomamente: gli utenti dei modelli coinvolti devono contattare il servizio clienti cinese fornendo il numero di serie per ottenere la sostituzione del dispositivo o un intervento di aggiornamento firmware in loco. Non sono state fornite indicazioni su rimborsi o sulla pubblicazione di una versione del firmware scaricabile.
Per chi deve restituire il drive, resta comunque consigliabile effettuare prima un backup e poi cancellare tutti i dati, poiché l’unica cifratura reale, in questa storia, è quella che non c’è mai stata.
Fonte e approfondimento su Lenovo ThinkPlus FU100: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.125 €
 Starter Coreda 1.302 €Power Boostda 2.270 €Hyper Strikeda 2.313 €
 Extremeda 3.687 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio