 Hardware Ready Ready to Bench?
Telegram Android 12.10.4. NebuSec ha segnalato una vulnerabilità nelle chiamate di Telegram per Android, risolta nella versione 12.10.4: se combinata con altri due bug, permetterebbe a chi chiama di prendere il controllo dello smartphone della vittima che risponde alla chiamata.
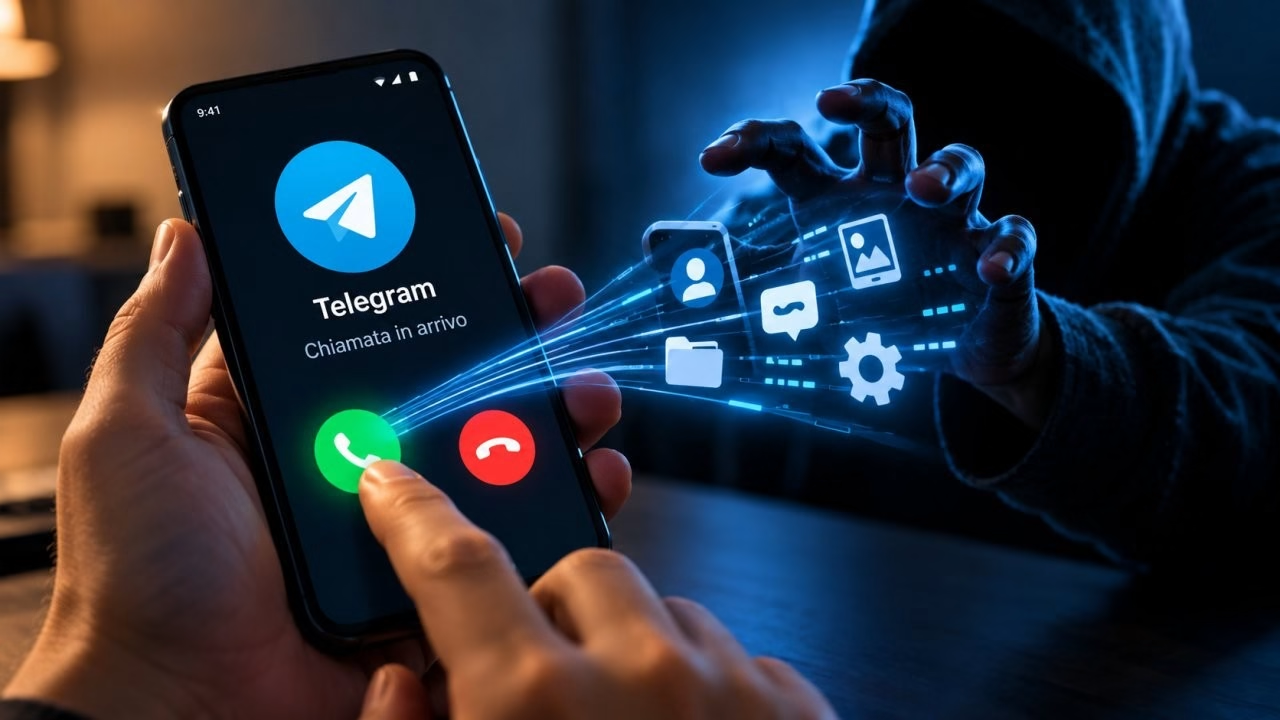
La startup di sicurezza NebuSec ha reso noto che un difetto in Telegram per Android, unitamente ad altre due vulnerabilità, potrebbe consentire l’acquisizione del controllo completo dello smartphone tramite una chiamata vocale, a condizione che la vittima risponda. L’attaccante necessita solo di un account Telegram standard.
Telegram Android 12.10.4: perché è importante
La correzione è stata rilasciata con la versione 12.10.4 dell’app, disponibile a fine settembre, mentre la divulgazione della falla risale al 29 ottobre. Secondo Eten Zou, cofondatore e amministratore delegato di NebuSec, il difetto da solo non sarebbe sufficiente. Combinato con un bug che causa una fuga di informazioni, offrirebbe all’attaccante una via d’uscita dall’app Telegram verso Android.
Con l’aggiunta di uno sfruttamento per ottenere i privilegi di root, si arriverebbe al controllo totale del telefono, inclusi messaggi, microfono e fotocamera. NebuSec non ha riscontrato utilizzi malevoli della falla e ritiene che nessun altro avesse compreso il potenziale rischio di esecuzione di codice remoto.
Al 29 ottobre non è stato assegnato alcun CVE (Common Vulnerabilities and Exposures). Secondo Zou, la vulnerabilità può essere innescata su tutte le versioni da 8.6.2 alla 12.10.3, rilasciate tra marzo 2022 e settembre 2026. NebuSec ha confermato il funzionamento della falla in chiamate vocali private su telefoni con architettura ARM64 e al momento non ci sono prove di un impatto diretto sulle app per iOS e desktop o sulle chiamate di gruppo.
Durante una chiamata Telegram, le due applicazioni si scambiano brevi messaggi per configurare la chiamata e segnalarne lo stato. Il tipo MediaState indica se il microfono è disattivato, se la fotocamera è attiva e come viene ruotato il video. Secondo NebuSec, il difetto risiede nel codice che legge questi messaggi: non gestisce correttamente i campi mancanti e accede a zone di memoria non autorizzate.
Quando un messaggio MediaState contiene un valore di rotazione, il codice controlla tale valore e poi tenta di leggere anche lo stato del video, anche se questo campo non è presente nel messaggio. La versione 12.10.4 legge correttamente il valore di rotazione dal campo appropriato.
Il codice per la chiamata che utilizza questo messaggio è stato attivato con la versione 8.6.2, la prima indicata da NebuSec. Le app Telegram per Android, iOS e desktop utilizzano la stessa libreria per le chiamate, denominata tgcalls. Una modifica intitolata “Fix camera rotation” ha applicato la stessa correzione in tgcalls il 21 aprile 2026.
Il codice sorgente di Telegram per iOS include questa correzione dalla versione 12.7, rilasciata a maggio, quello dell’app desktop dalla 7.0.1 di luglio, mentre Android l’ha ricevuta solo con la 12.10.4 di settembre. Non è stato dimostrato se il codice precedente fosse sfruttabile in queste applicazioni.
NebuSec ha segnalato la falla a Telegram il 26 settembre, quando la versione 12.10.4 era già disponibile. Secondo Zou, Telegram ha preso atto della segnalazione ma non riteneva che il difetto potesse portare all’esecuzione di codice remoto e per questo motivo non è stato assegnato un CVE né è stata corrisposta una ricompensa del programma bug bounty.
Cosa cambia e quali sono gli effetti
A sostegno delle proprie affermazioni, NebuSec ha pubblicato un video in cui mostra due telefoni: uno utilizzato come attaccante e l’altro come vittima. La vittima accetta una chiamata Telegram; dopo circa mezzo minuto il telefono si blocca sulla schermata iniziale, le icone cadono sullo schermo e compare il logo “HACKED”. Il video non indica quale versione di Telegram o Android fosse in esecuzione sul telefono della vittima.
Il 15 ottobre la Zero Day Initiative (ZDI) ha pubblicato un avviso su una vulnerabilità non corretta in rlottie, la libreria utilizzata dalle app Telegram per disegnare gli sticker animati. Tracciata come CVE-2026-111105 (CVSS 7.0), potrebbe consentire l’esecuzione di codice se l’utente apre un file o una pagina malevoli.
Telegram aveva comunicato a ZDI a marzo che controlli sui propri server attenuavano il problema e ad aprile aveva richiesto una catena completa di esecuzione di codice remoto. Secondo il ricercatore Saifeldeen Aziz, tali controlli potrebbero essere aggirati, come evidenziato nell’abstract del suo intervento a OffensiveCon, a Tokyo.
La ricerca ha utilizzato il fuzzing guidato dall’IA, una tecnica che sottopone il codice a grandi quantità di input malformati o inattesi per individuare bug di corruzione della memoria in rlottie nelle app per iOS, Android e desktop. Questi bug sono stati poi concatenati con difetti nella consegna e verifica degli sticker per eseguire codice su Telegram per iOS.
L’app Android ha sostituito rlottie con tlottie, una libreria scritta in Rust, tra la versione 12.8.1 di giugno e la 12.10.0 di agosto, secondo il codice sorgente pubblicato da Telegram. Il codice dell’app desktop ha effettuato lo stesso passaggio a settembre, mentre quello di iOS ha aggiunto tlottie con la versione 13.0 di ottobre, mantenendo comunque rlottie.
Fonte e approfondimento su Telegram Android 12.10.4: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.095 €
 Starter Coreda 1.227 €Power Boostda 2.237 €Hyper Strikeda 2.197 €
 Extremeda 3.722 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio