 Hardware Ready Ready to Bench?
La Linux Foundation ha evidenziato un problema che da mesi interessa le mailing list del kernel: il crescente numero di patch e segnalazioni di sicurezza generate con l’intelligenza artificiale sta sovraccaricando i manutentori dei progetti open source.
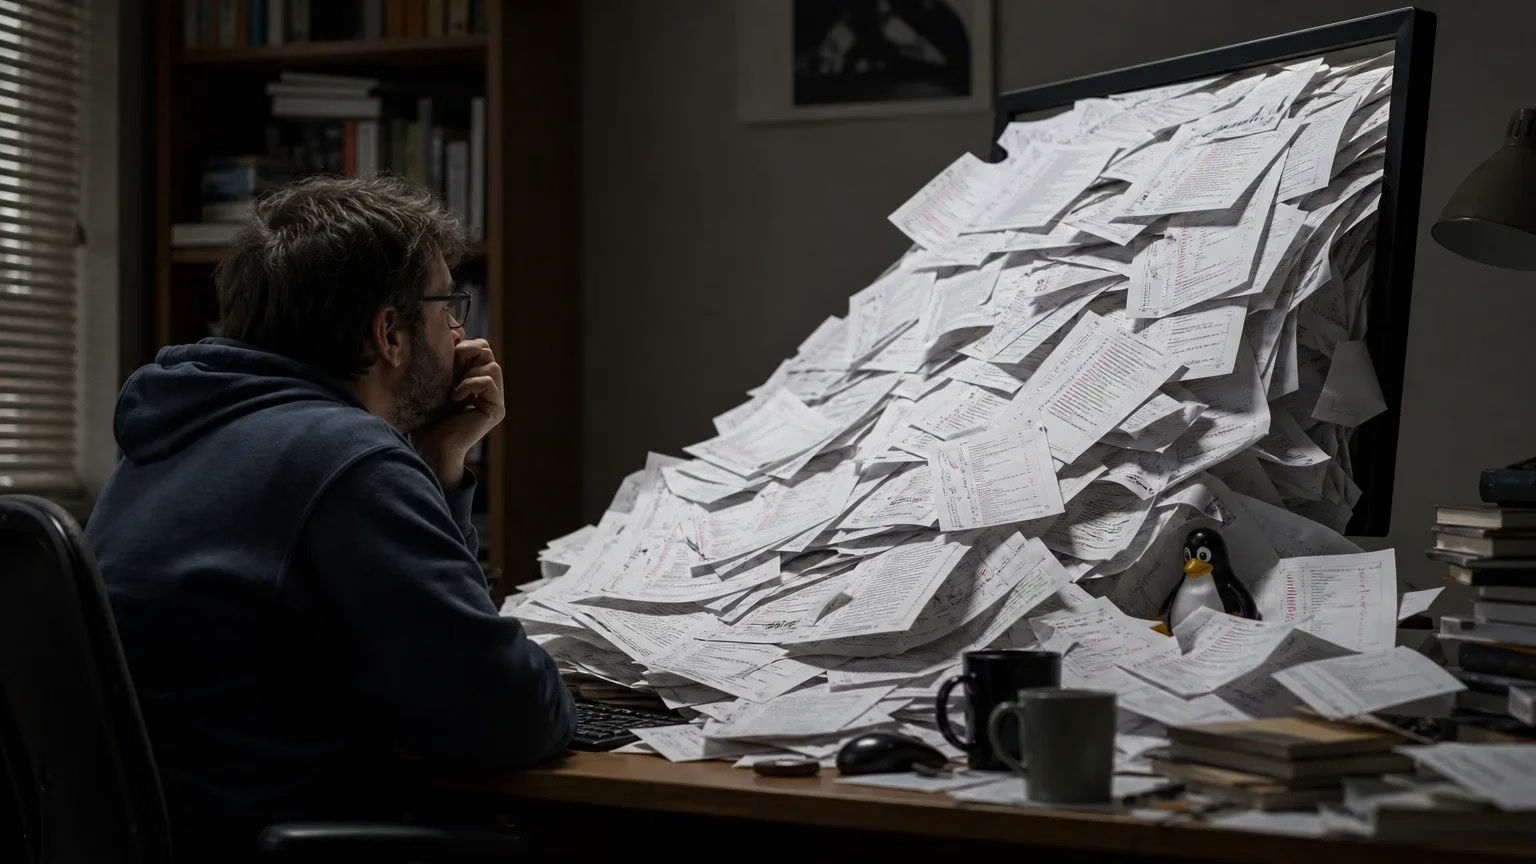
Per affrontare questa situazione, a marzo 2026 è stata avviata un’iniziativa affidata ad Alpha-Omega e alla Open Source Security Foundation, finanziata con 12,5 milioni di dollari da Anthropic, AWS, GitHub, Google, Microsoft e OpenAI. L’obiettivo è fornire strumenti di triage ai manutentori, che faticano a verificare il flusso di risultati automatici con le risorse attuali.
Linux Foundation: perché è importante
Secondo quanto riferito dal manutentore Willy Tarreau, la lista di sicurezza privata del kernel è passata da due o tre segnalazioni settimanali di un paio d’anni fa a cinque-dieci al giorno all’inizio del 2026. A maggio, con l’annuncio della release candidate di Linux 7.1, Linus Torvalds ha definito tale lista “quasi del tutto ingestibile” a causa dei report duplicati generati dai modelli.
Da allora, la documentazione del kernel richiede ai ricercatori di rendere pubbliche le scoperte ottenute con l’assistenza dell’IA. Tuttavia, Torvalds non ha mai optato per una chiusura totale. A luglio, rispondendo a proposte restrittive, ha affermato che “Linux non è uno di quei progetti anti-IA” e che chi non è d’accordo può creare un fork o abbandonare il progetto.
Per il creatore del kernel, l’AI è “uno strumento come gli altri”, utile per individuare bug anche se aumenta il carico di revisione. La linea si è irrigidita il 15 ottobre, quando Torvalds ha definito insensati i divieti sul codice assistito dall’IA, paragonandoli al vietare compilatori o editor di testo.
Il kernel ha quindi ritirato il tag Assisted-by, che i contributori avrebbero dovuto aggiungere ai commit: nella versione 7.3 lo riportava solo nel 10% delle patch realizzate con l’aiuto dei modelli. Al Maintainers Summit dell’8 ottobre è stato ribadito che i contributi di bassa qualità verranno messi in fondo alla coda e il progetto non intende semplificare ulteriormente l’ingresso ai nuovi arrivati.
Cosa cambia e quali sono gli effetti
Non tutti i manutentori seguono la stessa linea: l’area staging ha iniziato a respingere le patch generate dagli LLM salvo correzioni di sicurezza reali, mentre Johannes Berg, responsabile del wireless, ha annunciato che ignorerà le proposte automatiche non corrette dopo una revisione di tre secondi. Il principio fondamentale resta che la responsabilità del codice è di chi lo firma, non del modello che lo ha scritto.
Nei prossimi mesi il focus sarà quindi sugli strumenti di filtro, piuttosto che sui divieti.
Fonte e approfondimento su Linux Foundation: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.034 €
 Starter Coreda 1.230 €Power Boostda 2.044 €Hyper Strikeda 2.119 €
 Extremeda 3.525 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio