 Hardware Ready Ready to Bench?
Un attaccante è riuscito a compromettere il server della sfida PHP2Shell, predisposto senza aggiornamenti di sicurezza per testare lo sfruttamento di due vulnerabilità critiche presenti in PHP.
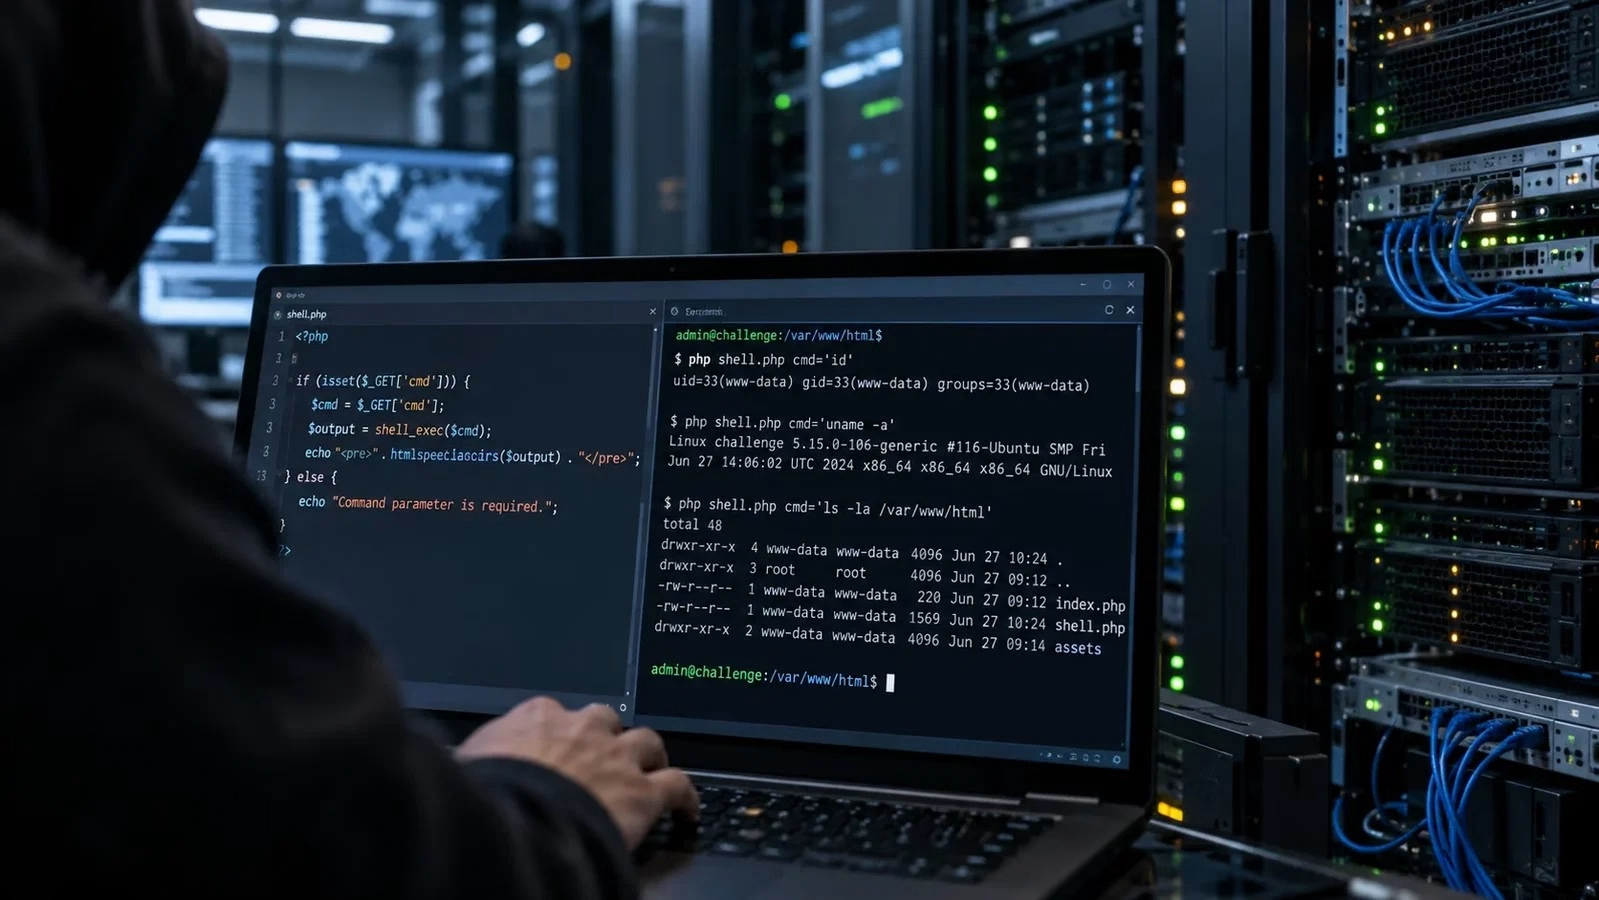
Il sito dell’organizzatore ha registrato la vittoria dopo circa 19 ore e 17 minuti dall’inizio della competizione. Il montepremi aveva raggiunto i 0,02511679 BTC, equivalenti a circa 2.021 dollari nel momento in cui l’attacco è andato a buon fine.
PHP2Shell: perché è importante
La prova ha dimostrato la possibilità di eseguire comandi all’interno del processo PHP. L’esperimento era stato organizzato da cloudlandsdev, che aveva inizialmente offerto circa 502 dollari in Bitcoin come premio. Successive donazioni hanno incrementato l’importo disponibile.
L’obiettivo principale della sfida era verificare se qualcuno fosse in grado di sfruttare concretamente le vulnerabilità che avevano destato preoccupazione nei giorni precedenti, valutando anche la facilità con cui l’intelligenza artificiale potrebbe trasformare una falla di sicurezza in un attacco effettivo.
Le due vulnerabilità, identificate come CVE-2026-109618 e CVE-2026-109619, riguardano i meccanismi di gestione delle richieste e della memoria di PHP. Entrambe sono state classificate con un livello di gravità critico e possono consentire l’esecuzione di codice da remoto in specifiche configurazioni.
L’esecuzione del codice avviene con i privilegi dell’account del server web, quindi il perimetro accessibile dipende anche dalle autorizzazioni assegnate a tale account. Nel tentativo riuscito, l’attaccante ha utilizzato indirizzi di memoria per costruire una struttura dati contraffatta di PHP, provocando l’esecuzione di un comando durante le operazioni di pulizia delle risorse.
La risposta all’ultima richiesta conteneva la prova che il comando era stato eseguito nel processo dell’interprete. Il resoconto disponibile non documenta l’utilizzo dell’IA nell’attacco vincente, né permette di estendere i risultati a qualsiasi sito PHP.
Cosa cambia e quali sono gli effetti
Il traffico generato dall’esperimento ha causato problemi anche prima della conclusione: i visitatori esaurivano le risorse di calcolo poco dopo ogni aumento della capacità del server. Lo spazio di archiviazione limitato ha inoltre impedito la conservazione completa dei log, complicando la ricostruzione dei tentativi e la documentazione dell’accesso riuscito.
Sul premio è emerso un dettaglio particolare: la chiave privata recuperata dall’attaccante non corrispondeva all’indirizzo Bitcoin pubblicizzato per la ricompensa. I dati della blockchain mostrano comunque che i fondi sono stati successivamente trasferiti verso un indirizzo identificato come portafoglio di conservazione a freddo di Kraken, con conseguente registrazione dell’avvenuta riscossione sul sito della sfida.
Gli aggiornamenti di sicurezza per entrambe le vulnerabilità erano già stati rilasciati nei giorni precedenti. Le patch fornite per PHP2Shell intervengono sulle falle sfruttate durante la competizione, la cui divulgazione aveva sollevato polemiche sulla pubblicazione anticipata dei dettagli, interferendo con il processo coordinato di rilascio delle correzioni.
Fonte e approfondimento su PHP2Shell: articolo originale.
* Contenuto realizzato con l'ausilio di sistemi di intelligenza artificiale.
 Ultra Starter Coreda 1.036 €
 Starter Coreda 1.252 €Power Boostda 1.998 €Hyper Strikeda 2.019 €
 Extremeda 3.411 €
HWReady Studio
Contenuti creati per te con l'intelligenza artificiale
Reel, spot e foto per la tua attività.
Scopri lo studio